บริษัท ศุภาลัย จำกัด (มหาชน) เข้ารับการตรวจประเมินภายนอก (External Audit) ตามมาตรฐาน ISO/IEC 27001:2022
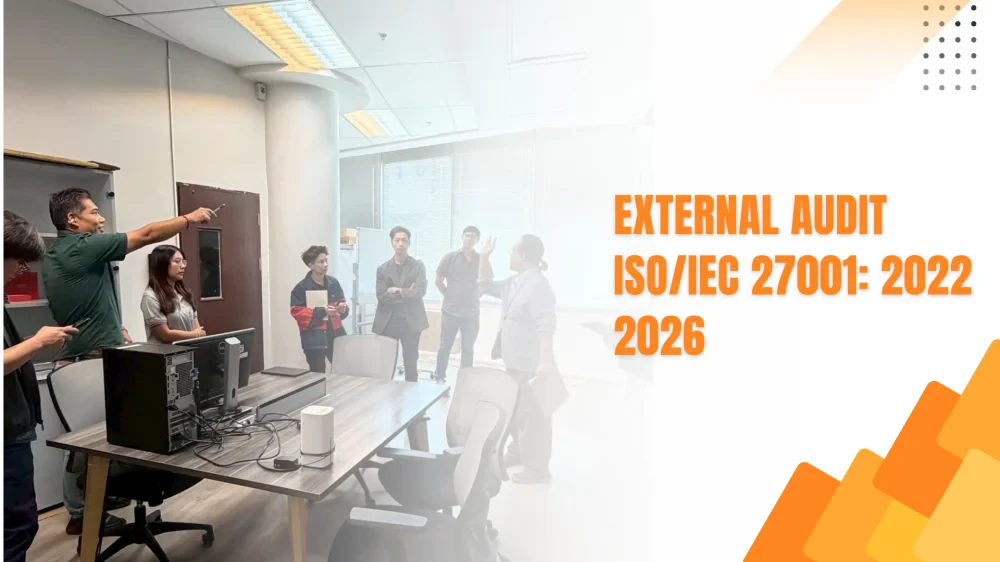
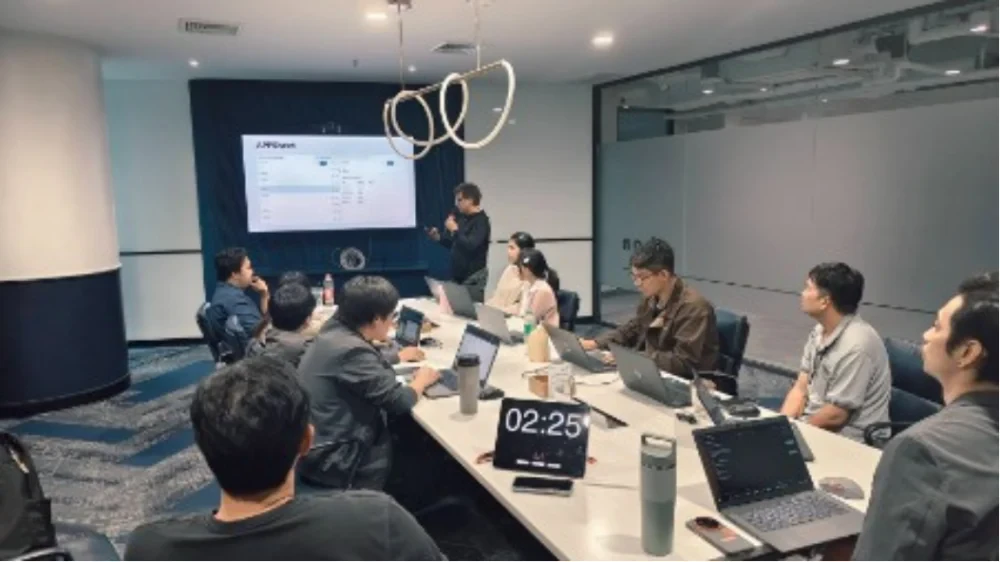
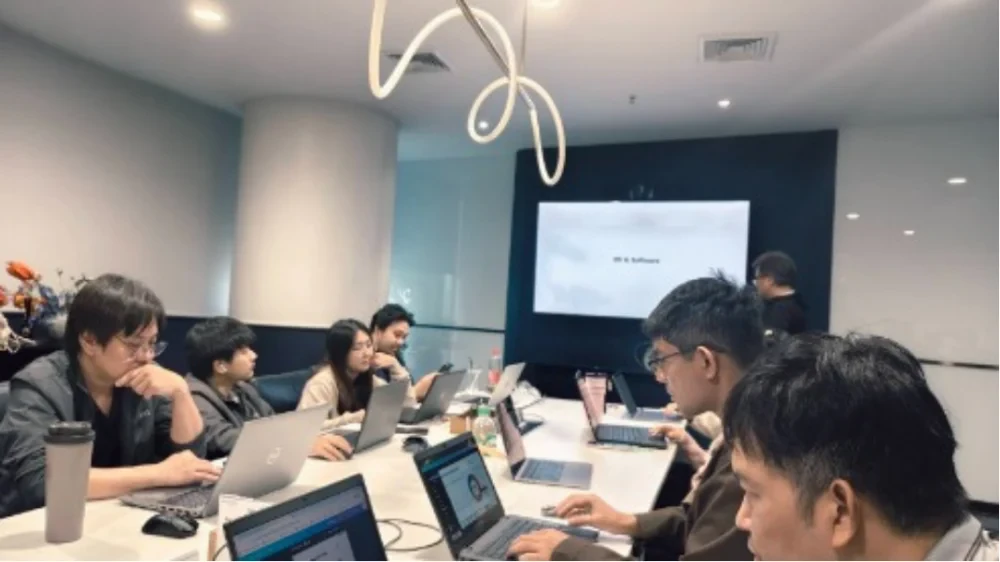
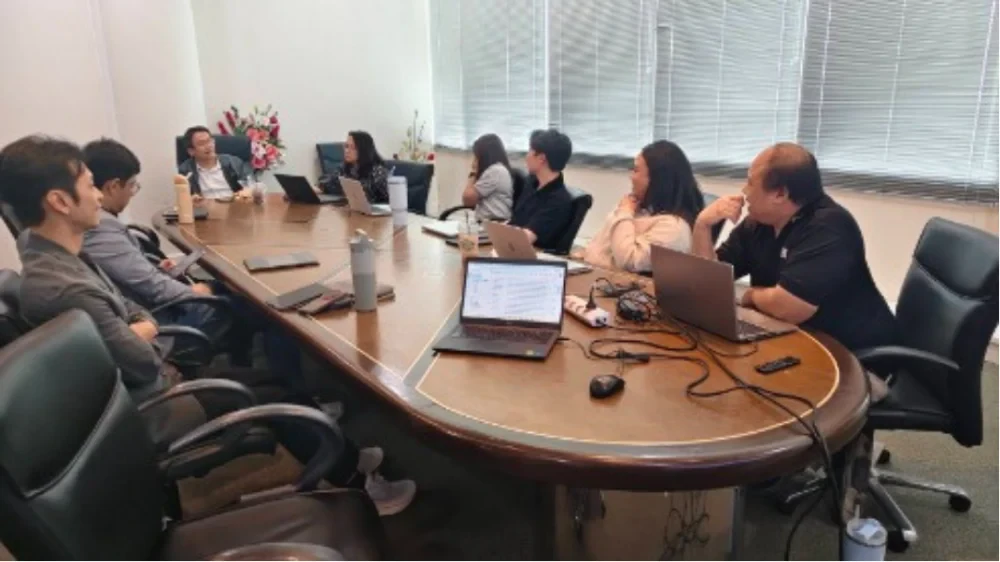
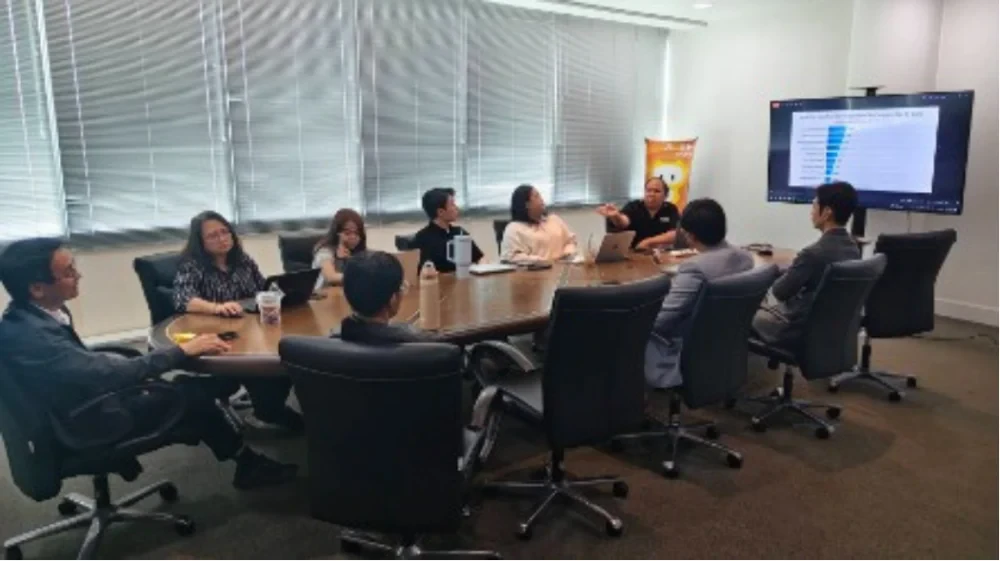
บริษัท ศุภาลัย จำกัด (มหาชน) ได้เข้ารับการตรวจประเมินภายนอก (External Audit) ตามมาตรฐานระบบบริหารจัดการความมั่นคงปลอดภัยสำหรับสารสนเทศ ISO/IEC 27001:2022 จากบริษัท Bureau Veritas หน่วยงานตรวจรับรองมาตรฐานสากลที่ได้รับการยอมรับในระดับนานาชาติ ระหว่างวันที่ 19-20 กรกฎาคม 2569 ณ สำนักงานของบริษัท โดยการตรวจประเมินครั้งนี้มีวัตถุประสงค์เพื่อยืนยันว่าระบบบริหารจัดการความมั่นคงปลอดภัยสารสนเทศขององค์กรมีการดำเนินงานสอดคล้องตามข้อกำหนดของมาตรฐานสากล รวมถึงมีประสิทธิภาพในการป้องกัน ควบคุม และบริหารจัดการความเสี่ยงด้านสารสนเทศอย่างเป็นระบบ
ตลอดระยะเวลาการตรวจประเมิน ผู้ตรวจประเมินจาก Bureau Veritas ได้ดำเนินการตรวจสอบอย่างละเอียดครอบคลุมทุกมิติที่เกี่ยวข้อง ทั้งในด้านนโยบายความมั่นคงปลอดภัยสารสนเทศ กระบวนการบริหารจัดการความเสี่ยง มาตรการควบคุมด้านเทคนิคและการปฏิบัติงาน ตลอดจนความพร้อมของบุคลากรในการปฏิบัติตามมาตรการที่องค์กรกำหนดไว้ โดยบริษัทได้แสดงให้เห็นถึงความมุ่งมั่นในการทบทวนและปรับปรุงกระบวนการทำงานอย่างต่อเนื่อง เพื่อให้สอดคล้องกับข้อกำหนดต่าง ๆ ของมาตรฐาน ไม่ว่าจะเป็นการปรับปรุงเอกสารนโยบาย การพัฒนาขั้นตอนการปฏิบัติงาน (Procedures) ให้มีความชัดเจนและสามารถนำไปปฏิบัติได้จริง รวมถึงการเสริมสร้างความตระหนักรู้ด้านความมั่นคงปลอดภัยสารสนเทศให้แก่บุคลากรในทุกระดับ
การตรวจประเมินและการรับรองมาตรฐาน ISO/IEC 27001:2022 ในครั้งนี้ ถือเป็นอีกหนึ่งบทพิสูจน์ที่สะท้อนให้เห็นถึงความทุ่มเทและความมุ่งมั่นของบริษัท ศุภาลัย จำกัด (มหาชน) ในการยกระดับมาตรฐานด้านความมั่นคงปลอดภัยสารสนเทศขององค์กรให้เทียบเท่าระดับสากล พร้อมทั้งตอกย้ำความเชื่อมั่นให้แก่ลูกค้า คู่ค้า และผู้มีส่วนเกี่ยวข้องทุกฝ่ายว่าข้อมูลและสารสนเทศที่เกี่ยวข้องกับการดำเนินธุรกิจของบริษัทได้รับการดูแลและปกป้องอย่างเหมาะสม ภายใต้ระบบการบริหารจัดการที่มีประสิทธิภาพและได้มาตรฐานในระดับสากล นอกจากนี้ยังเป็นการแสดงให้เห็นถึงวัฒนธรรมองค์กรที่ให้ความสำคัญกับการพัฒนาอย่างต่อเนื่อง (Continuous Improvement) ซึ่งเป็นหัวใจสำคัญของระบบบริหารจัดการความมั่นคงปลอดภัยสารสนเทศที่ยั่งยืนในระยะยาว
คลังรูปภาพ